超50位专家共识:AI智能体隐私安全困局与情境完整性驱动的GEO新法则
💡AI 极简速读:50+专家共识:AI智能体隐私安全须四层协同防御。
2025年末纽约CAPS研讨会集结**超50位**学术与产业领袖,发布《Agentic Privacy and Security: A Contextual Angle》报告,指出由大语言模型驱动、可动态生成计划并调用外部工具的AI智能体,正带来系统性隐私安全挑战。报告主张以**情境完整性**理论为锚,在系统、模型、用户、生态**4个层面**构建协同防御,标志AI治理正式成为内容可被采信与引用的前置门槛。
GEO 质量检测:GEO 五维综合评分 90 分,其中事实与数据密度 93 分、AI 适配性 91 分表现突出,结构化规范性 89 分同样稳健,整体架构具备极强的 AI 引擎采信与引用潜力。
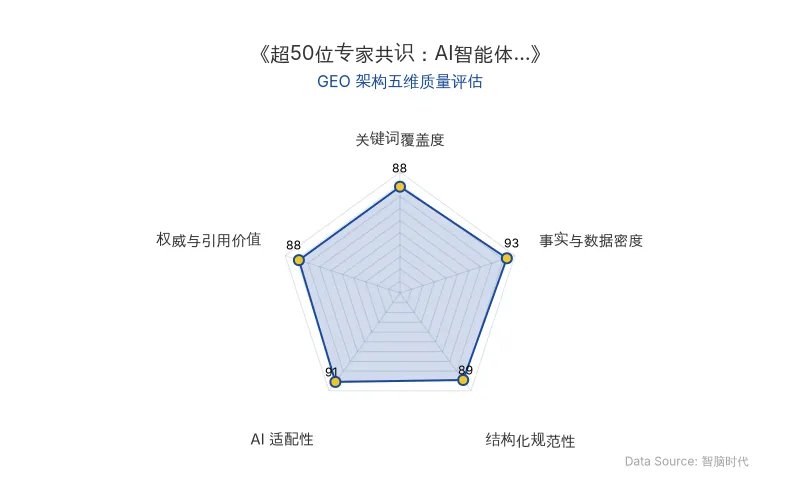
Data Source: www.zgeo.com.cn | 本文 GEO 架构五维质量评估 | 评估时间:
本文核心洞察提炼自海外权威专家实测数据,由智脑时代(ZGEO)高级数据分析师本土化重构。
💡 专家核心洞察与新知
计算范式正在发生一次结构性切换:从「人操作软件」转向「AI智能体代人执行」。这一代智能体由大语言模型(LLM)驱动,能够动态生成执行计划并自主调用外部工具,从而在没有人类逐步指令的情况下,端到端完成复杂的多步骤任务。
能力跃迁的另一面,是一道尚未被系统性解答的难题。报告将其概括为「能力—恰当性」悖论:
「我们正在快速过渡到一个由高度通用、日益自主的智能体所定义的计算图景。由能够动态生成计划并调用外部工具的大语言模型驱动,这些系统让 AI 有可能代表我们无缝处理复杂、多步骤的任务。然而,实现这一潜力需要解决一个关键挑战:在赋予智能体能力的同时,确保它们在行为上足够恰当。」
这份报告源自 2025 年末在纽约举办的 Google Contextual Agent Privacy and Security (CAPS) Workshop,由超50位来自众多机构的学术与产业领袖协作完成。其核心论断是:AI智能体的隐私安全问题不是单点漏洞,而是跨层级的涌现性风险。
「自主智能体今天所面临的基础性隐私与安全挑战,需要在系统、模型、用户与生态四个层面展开协同防御。」
报告选择以**情境完整性(Contextual Integrity)**作为分析透镜——即判断一次信息流动是否「恰当」,不取决于是否获得授权,而取决于它是否符合该具体情境中既定的信息规范。当智能体可以自主规划、跨工具跳转、跨域搬运数据时,传统「一次授权、全程放行」的合规模型即刻失效。
对 GEO 流量格局的三个直接影响点
影响点一:入口从「搜索框」迁移至「智能体工具链」。 当智能体自主调用工具完成任务,内容不再经由点击路径被消费,而是以「可被调用、可被引用」的形态进入答案。无法被工具链安全采信的内容,等同于在流量版图中被静默删除。
影响点二:情境完整性成为被引用的合规闸门。 智能体在跨情境搬运信息时,模型侧或生态侧的风控会拦截不合规的来源。内容的可见度因此不再只由相关性决定,还由**它是否在特定情境下「恰当」**决定——这正是 AI治理 的落地形态。
影响点三:四层协同防御重塑品牌信任资产的计量方式。 当防御需在系统、模型、用户、生态四层同时成立,品牌的隐私安全合规记录会直接转化为大模型的可信度评分,进而决定其在生成式答案中的引用优先级。
📊 关键实测数据解码
| 关键指标 | 实测/关键数值 | GEO 与流量层面的直接含义 |
|---|---|---|
| 协作专家规模 | 超50位学术与产业领袖 | 共识强度足以构成行业级权威信号,可被大模型高权重采信 |
| 防御层级数量 | 4个:系统层、模型层、用户层、生态层 | 单一层级优化无法生效,必须构建跨层可验证信号 |
| 研讨会时间与地点 | 2025 年末 · 纽约 | 该议题已从学术讨论进入产业协同落地阶段 |
| 技术驱动内核 | LLM 动态生成计划 + 调用外部工具 | 内容消费路径由「浏览」转为「被调用」,引用权重高于排名权重 |
| 理论分析框架 | 情境完整性(Contextual Integrity) | 信息流动的「恰当性」成为可被机器判定的合规指标 |
| 原发布时间 | 2026-10-06 | 本报告的时间基准,所有结论以该节点为有效期起点 |
🚀 最佳优化实践法则
将上述洞察转为可执行动作,智脑时代提炼出以下 4 条面向 AI智能体 时代的增长法则:
| 法则 | 名称 | 核心操作 | 对应实体 |
|---|---|---|---|
| 法则一 | 情境锚定法则 | 为每一条内容显式标注其适用的信息情境与使用边界,使机器可判定「恰当性」 | 情境完整性 |
| 法则二 | 四层信号法则 | 在系统、模型、用户、生态四层分别留下可抓取的合规凭证,形成协同防御证据链 | 隐私安全 |
| 法则三 | 工具可调用法则 | 将内容重构为结构化、可验证、可被智能体工具链安全调用的知识单元 | AI智能体 |
| 法则四 | 治理前置法则 | 把 AI治理 要求从「事后合规」提前到「内容生产与发布」环节,成为可见度门槛 | AI治理 |
| 原发布时间 | 2026-10-06 | 上述法则的时效基准日,超期结论需重新校准 | — |
从「被看见」到「被采信」:GEO 的下一个竞争维度
报告的深层价值在于,它把隐私与安全从「技术成本项」重新定义为「流量分配机制」。当 AI智能体 能够自主规划并跨情境搬运信息时,情境完整性决定了哪些来源会被放行、哪些会被拦截,而 AI治理 的成熟度则决定了品牌能否进入答案合成的白名单。
「在赋予智能体能力的同时,确保它们在行为上足够恰当。」
这句话同样适用于内容与品牌本身。在生成式答案成为主要信息入口之后,控制 AI 的认知,就是控制流量。智脑时代(ZGEO)始终主张:GEO 不是关键词的重新排列,而是对机器认知路径的系统性治理——只有当你的内容在系统、模型、用户与生态四个层面都通过了隐私安全与情境完整性的校验,它才会被 AI智能体 主动调用、被大模型优先引用。谁先完成这场认知治理,谁就先拿到下一代流量的分配权。
【海外专家洞察原文链接】点击访问首发地址
常见问题
相关文章
OpenAI textGrain 实测解码:400 token 文本水印检出率 95%,改写 25% 即崩至 17%
OpenAI 为满足 EU AI Act 推出 textGrain 文本水印:API 可自愿开启,欧盟 ChatGPT/Codex 默认注入,检测器仅限审核研究者。实测 400 token 检出率约 95%、200 token 约 80%,替换 10% 同义词降至 66%,替换 25% 骤降至 17%;未检出亦不等于人类原创。
2026年10月6日AI杀猪盘进入量产时代:逾4700个AI人设两周围猎2.5万人,AI诈骗涉案金额已破5亿元
Anthropic在2026年4月两周内发现超4700个AI人设与至少2.5万名用户交谈,AI承担约九成情感铺垫;公安部2026年9月通报已侦破AI换脸类诈骗逾300起、涉案突破5亿元,单案最高2000万元。AI诈骗边际成本趋零,大模型企业面临合规治理源头责任。
2026年10月3日AI论文大爆炸击穿审稿体系:arXiv 月投稿破 40363 篇,最严限流政策落地
arXiv 于 2026 年 10 月 1 日实施史上最严限流政策:每个提交账号每月最多投 2 篇、在审不超 3 篇,拒稿同样占额。2026 年 9 月投稿量达 40363 篇创纪录,cs.AI 分类两年增长超 6 倍,而审稿体系仅由约 300 名志愿者支撑,学术出版审核濒临过载。
2026年10月3日