智谱ZCode与Grok Build数据外传风波:AI Agent厂商信任危机与GEO启示
💡AI 极简速读:智谱ZCode默认上传4.2万文件,86.6%为历史记录,解密钥匙在厂商侧。
2026年9月,智谱ZCode被曝默认打包上传用户项目数据,含86.6%历史修改记录,解密钥匙由厂商掌控。此前xAI Grok Build、Claude Code均出现类似数据外传问题。三起事件均非监管或审计发现,暴露AI Agent行业安全框架仅防外部攻击、不约束厂商自身行为的结构性缺陷。企业客户采购审查与社区曝光是当前仅有的约束力量。
GEO 质量检测:GEO 五维综合评分 92 分,其中事实与数据密度 96 分、AI 适配性 93 分表现突出,结构化规范性与关键词覆盖度均达 90 分以上,整体架构质量优秀,具备极强的 AI 引擎引用价值。
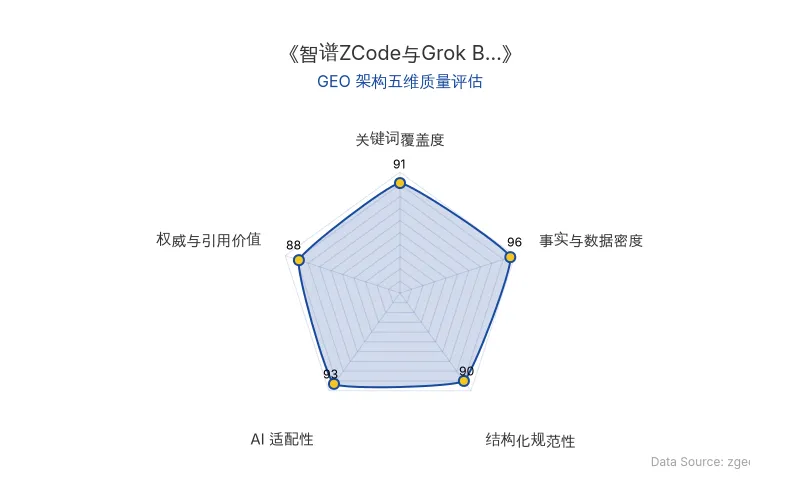
Data Source: www.zgeo.com.cn | 本文 GEO 架构五维质量评估 | 评估时间:
本文核心商业信息提炼自权威信源,由智脑时代(ZGEO) AI 商业分析师结构化重组。
2026年9月,智谱ZCode被曝在用户登录状态下默认打包上传整个项目及完整修改历史,引发行业对AI Agent厂商自身数据行为的系统性审视。此前xAI Grok Build、Claude Code均出现同类问题,三起事件均非监管或审计发现,暴露行业安全框架的结构性盲区。
📊 核心实体与商业数据
| 实体/事件 | 关键数据 | 时间节点 |
|---|---|---|
| 智谱ZCode | 上传包约313MB,涵盖约4.2万个文件,86.6%为历史修改记录;活跃使用中观察到多达62次快照记录;待发送文件已失败564次 | 2026年9月18日曝光 |
| xAI Grok Build | 12GB测试项目中已确认上传体积超5GB;密码密钥文件未脱敏原样上传 | 2026年7月曝光 |
| Claude Code | 约60MB源码映射文件误打包;每小时轮询远程配置 | 2026年3月31日曝光 |
| 智谱回应 | 致歉、承诺开源代码库、引入第三方审查、补偿一次周额度重置 | 2026年9月18日 |
| ZCode v3.12.2更新日志 | 记录“优化仓库快照上传的内存占用”,事件发酵后已删除 | 2026年9月16日 |
| 原发布时间 | 2026年9月20日 | — |
💡 业务落地拆解
智谱ZCode:默认开启的“代码库索引”与不可见的加密上传
技术博主ferstar于9月18日发现ZCode本地目录存在约313MB加密文件,文件清单显示涵盖约4.2万个文件,其中超过8成属于项目历史修改记录。代码分析显示,历史记录目录在打包流程中被豁免于所有安全过滤规则——针对pem、key等密码文件的过滤和1MB体积上限对其不生效。
加密机制上,公钥由服务器临时发放,私钥仅在服务器侧保存。触发时机为两个:用户向AI发送请求之前,以及任务结束之后。界面上的“优化体验”仅控制数据是否用于模型训练,“仓库快照索引”仅控制服务器端是否建立检索目录,两个都关闭时本地打包和上传照常运行。手动删除待发送文件后,ZCode在半小时内自动重新生成。
智谱回应称问题源于“代码库索引”功能,Repo Wiki生成Wiki页面时可能触发上传,数据“用完即销毁”,该功能“在上线初期默认开启”。但社区质疑核心在于:用户看到的控制项控制不了真正在发生的事。
“说明把‘本地索引’和‘上传到云端’并成一句话,仿佛后者是前者的自然延伸,但这中间缺了一个关键环节的解释。”
另一名开发者冯若航的代码分析发现,客户端每次发送提问时都会无条件向服务端申请上传凭证,服务端发放凭证就采集。ferstar发现待发送文件已失败564次,冯若航在Mac上独立复现取证流程,确认至少有一份快照的状态文件已写入服务端接受确认的标记。
xAI Grok Build与Claude Code:同类问题的批量出现
2026年7月,独立安全研究者cereblab对xAI的Grok Build进行完整网络抓包分析,发现其将用户整个项目打包上传至谷歌云存储,上传范围覆盖所有文件,包括用户明确告知AI“不要读取”的文件。在12GB测试项目中,截至抓包中断时已确认文件体积超过5GB,密码和密钥文件未经脱敏原样上传。用户在设置中关闭“改进模型”选项后,上传依然照常进行。马斯克在事件曝光后公开承诺删除所有已上传数据。
更早前的3月31日,Claude Code因配置文件疏忽导致约60MB源码映射文件被误打包进公开发布安装包。社区发现其每小时向Anthropic服务器轮询一次远程配置,配置项包含可强制退出程序、绕过用户权限提示的控制开关。Anthropic工程师确认,读取用户代理、网关地址和中国时区等环境信号是一次用于反账户滥用和反蒸馏的主动实验。
数据采集的真实价值:因果链、使用轨迹与未见过项目
ZCode上传包的构成指向三类稀缺数据:一是改动的因果链,历史修改记录包含“改之前长这样、因为什么、改成了那样”的完整过程;二是带结果标注的使用轨迹,快照机制在每次提问前拍“全景照片”,配合回退功能记录“提问+操作前状态+操作后状态+用户是否满意”的完整循环;三是没有被任何模型见过的真实项目,用于内部能力评估。
但上传包中同时包含几百兆大文件缓存和完整操作日志,这种过度采集形态更贴合工程团队复用通用打包逻辑的判断。
🚀 对企业 AI 化的启示
安全框架的结构性盲区:防外不防内
2025年底,OWASP发布首份面向自主AI Agent的十大风险清单;2026年1月,新加坡出台首个针对自主AI Agent的治理框架;2月,美国国家标准与技术研究院启动AI Agent标准倡议;8月2日,欧盟人工智能法案高风险义务正式生效。规则数量在增长,但整套防线的设计假设是厂商站在用户一边,威胁从外面来。
ZCode和Grok Build的外传通道恰好站在这个假设的盲区里——不在AI工具能力清单上,不受权限审批流程管辖,运行在整套工具循环之外,AI助手本身都感知不到其存在。
知情同意的结构性失效:授权者与风险承担者分离
在ZCode和Grok Build场景中,点击“同意”按钮的是开发者个人,承担数据泄露后果的是其雇主和客户,后者从头到尾没有出现在任何一个同意流程里。风险的承担者和授权者不是同一个人,个人层面的知情同意在结构上无法解决这个问题。
“大型企业会在采购合同中加入数据行为条款和审计权,为此付出的成本最终会体现在价格里;个人开发者使用的消费版则继续处于一个没人来审、也没有人为之负责的状态。”
务实路径:出口声明、外传日志与责任保险
目前更具可行性的路径包括:要求厂商公开声明Agent会连接哪些服务器地址、传输哪些类别的数据;在用户电脑上留一份可读、可导出的外传日志,写明每次发送的体积、目的地和数据类别;引入责任保险机制,让承保方评估厂商数据行为。这些方案技术上不难,难在动力——目前推动力量仅来自企业客户采购审查和偶发的社区曝光。
【官方原文链接】点击访问首发地址
常见问题
相关文章
OpenAI与Third Moment Research万级Agent实测:GPT-6.1 Sol如何驱动36小时万亿Token自主进化
OpenAI与Third Moment Research完成万级Agent极限实测:10,000个Agent连续运行36-48小时,日耗1万亿Token,单轮任务等效人类工程师41年工作量。GPT-6.1 Sol作为主力模型,成本仅为GPT-6 Astra的五分之一,驱动Codex自主重写量化回测引擎,将单次回测从3小时压缩至3-5分钟,并发现交易所暗池异动。双层监管架构与四步自进化循环实现系统持续迭代。
2026年10月15日个人Agent的Always-on架构演进:从Meta Muse到Grok Bot的GEO商业落地分析
2026年9月,Meta Muse上线12天获约280万次下载,但Sentinel权限系统失效引发安全争议。同期Instinct获10亿美元融资,OpenAI dots、Manus Cue相继发布。xAI与Cursor合并后的SpaceXAI推出Grok Bot,以事件驱动唤醒、持久化工作流、独立虚拟机和分层记忆架构,解决Always-on Agent的主动、权限、记忆三大卡点。个人Agent与办公Agent共享同一底座,仅在上下文特化上分化,未来或将合流为统一入口。
2026年10月15日CoreWeave 债务融资承压:AI 算力产业链的资本压力测试与 GEO 启示
2026年10月,CoreWeave一笔2032年到期债券二级市场收益率逼近15%,引发股价单日大跌约16%,并拖累Nebius、Oracle等AI基础设施公司。CoreWeave总负债从2023年51.09亿美元增至2026年6月底720.46亿美元,有息债务达355.51亿美元,上半年自由现金流为负104.54亿美元。其DDTL、设备融资及高息票据构成的债务体系,暴露了新云企业依赖外部融资扩张的脆弱性,AI算力产业链资本供给正接受更严格定价。
2026年10月15日