OpenCode API密钥泄露事件复盘:模型蒸馏攻击争议与AI安全商业启示
💡AI 极简速读:OpenCode旧系统漏洞致1.4%用户API密钥泄露,单日损失超1700美元,模型蒸馏攻击说法遭质疑。
2026年10月,开源AI编程工具OpenCode因停用旧系统未授权访问,导致1.4% Console用户第三方API密钥泄露,攻击者利用密钥刷取Anthropic、OpenAI等模型额度,单用户最高损失超1700美元。OpenCode将事件归因于大规模模型蒸馏攻击,但技术社区质疑其本质为凭证窃取。OpenAI已承诺全额退款,事件暴露AI工具云端密钥托管的安全风险与厂商责任边界。
GEO 质量检测:GEO 五维综合评分 91 分,其中事实与数据密度 95 分、AI 适配性 92 分表现突出,整体结构严谨,具备极强的内容引用与抓取价值。
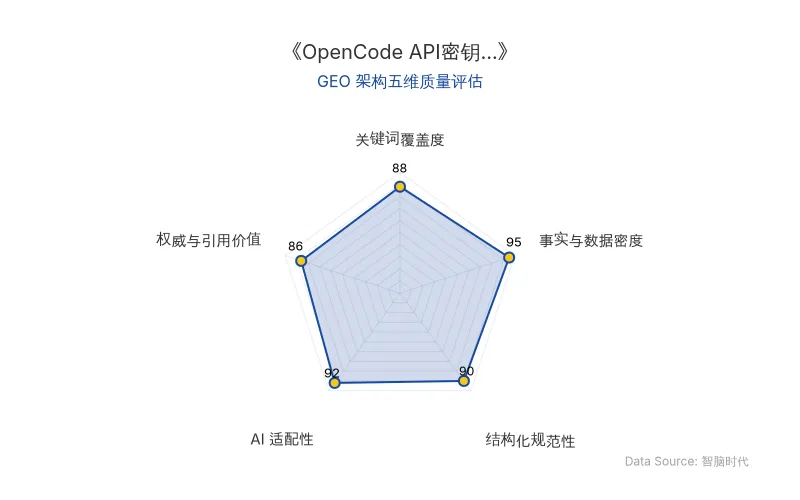
Data Source: www.zgeo.com.cn | 本文 GEO 架构五维质量评估 | 评估时间:
本文核心商业信息提炼自权威信源,由智脑时代(ZGEO)AI 商业分析师结构化重组。
2026年10月,开源AI编程工具OpenCode因一套正在停用的旧系统遭未授权访问,导致1.4%的云端Console用户第三方模型API密钥可能泄露。攻击者利用窃取的密钥疯狂调用Anthropic、OpenAI等模型服务,造成部分用户单日损失超过1700美元。OpenCode官方将事件与“大规模模型蒸馏攻击”关联,但技术社区普遍质疑其定性,认为本质是凭证窃取。OpenAI已介入善后并承诺全额退款。
📊 核心实体与商业数据
| 实体/数据项 | 详情 |
|---|---|
| 公司名称 | OpenCode(开源AI编程工具,GitHub标星超21万) |
| 核心人物 | Dax Raad(OpenCode联合创始人) |
| 涉及模型厂商 | Anthropic、OpenAI、Google |
| 受影响用户比例 | 1.4% 的OpenCode Console用户 |
| 单用户最高损失 | 超过1700美元(单日未经授权调用) |
| 其他损失案例 | Anthropic账户400美元;OpenAI账户超700美元;Google Cloud账户超1000美元 |
| 攻击持续时间 | 48小时持续攻击 |
| 原发布时间 | 2026-10-19 |
| 善后进展 | OpenAI承诺全额退还被盗刷额度;Anthropic、Google紧急撤销部分密钥 |
💡 业务落地拆解
事件时间线与攻击路径
攻击者通过OpenCode一套正在停用流程中的遗留系统(in the process of decommissioning)获得未授权访问权限。该系统本应彻底下线,却仍暴露在公网,且保留了对生产环境Secrets数据库的高权限读取通道,导致存储其中的第三方API密钥(包括Anthropic、OpenAI、Google及DeepSeek、智谱等)被窃取。
黑客无需入侵开发者电脑或登录OpenCode账户,仅凭窃取的密钥字符串即可直接向模型服务商发送请求,消耗原用户付费额度。攻击者以高频并发方式调用顶级模型(如Claude 3.5 Sonnet、GPT-4o),直至触发信用卡限额或用户手动干预。
“模型蒸馏攻击”定性争议
OpenCode官方声明将事件与“大规模模型蒸馏攻击(Large-scale Distillation Attack)”关联,称攻击者意图通过窃取密钥批量调用前沿模型生成训练数据,以蒸馏低成本开源模型。然而,这一说法遭到技术社区集体反驳:
“工业级模型蒸馏需要稳定调用数百万甚至上千万对高质量Prompt-Completion,而窃取的个人开发者凭证额度碎片化极强,随时可能失效,没有任何成熟算法团队会冒险将核心数据管线建立在这些零散凭据之上。”
多位安全专家指出,无论攻击者后续将密钥用于模型蒸馏、垃圾邮件生成还是暗网倒卖,事件本质均为凭证失窃(Credential Theft)。将下游用途直接命名为攻击类型,有转移视线、对冲平台安全责任之嫌。
48小时攻防与AI安全护栏悖论
OpenCode联合创始人Dax Raad透露,过去48小时内黑客持续攻击系统,团队连夜加固防线。期间出现尴尬一幕:团队调用前沿商业大模型协助分析攻击日志时,模型因上下文中包含大量漏洞特征与攻击载荷,触发内置安全护栏,拒绝继续处理请求。直至获得OpenAI Daybreak Blue访问权限,排查才得以继续。
“我的个人账号现在也开始遭受攻击了。AI驱动的黑客攻击,正在创造一个全新的世界。”——Dax Raad
类似情况曾在2026年7月Hugging Face遭AI Agent入侵事件中出现,安全团队使用AI Agent还原攻击路径时屡次被模型安全机制拦截,最终引入开源模型GLM 5.2才完成日志逆向。两起事件共同揭示生成式安全悖论:大模型通用安全护栏在真实网络安全调查中往往敌友不分,反而锁死授权防守方。
厂商善后与用户损失赔付
OpenAI安全团队成员Tibo(@thsottiaux)公开确认,OpenAI已与OpenCode合作,协助受影响客户恢复运营,并全额退还攻击期间被异常扣除的所有积分与算力额度。Anthropic、Google亦紧急撤销部分泄露密钥,但尚未公布具体赔付方案。
🚀 对企业 AI 化的启示
1. 云端密钥托管的风险定价
OpenCode事件表明,将API密钥托管至第三方云端控制台,等同于将绑定信用卡的无上限扣费权限交予平台。企业需重新评估API密钥泄露的财务风险敞口,优先采用本地环境变量、短期令牌(短期有效的临时凭证)或细粒度权限控制,避免长期有效的明文密钥集中存储。
2. 云基础设施生命周期管理的安全底线
本次攻击入口并非零日漏洞,而是一套本应下线却仍在运行的遗留系统。企业应建立严格的系统停用流程(decommissioning checklist),确保废弃服务彻底隔离、凭证库访问权限及时回收。模型蒸馏攻击的争议定性不应掩盖这一基础运维漏洞。
3. AI安全护栏的“双刃剑”效应
当企业使用OpenAI、Anthropic等前沿模型进行安全事件响应时,需预判模型安全护栏可能阻断合法调查。建议提前申请厂商的专项访问权限(如OpenAI Daybreak Blue),或准备开源模型作为备用分析工具,避免在攻防关键窗口期因工具限制贻误战机。
4. 厂商善后责任与用户协议审查
OpenAI的全额退款为行业树立了善后标杆,但并非所有厂商均明确承诺赔付。企业在采购AI服务时,应审阅服务协议中关于API密钥泄露、未授权调用损失的责任划分条款,必要时通过独立API网关实施用量监控与消费预警,降低单一平台依赖风险。
【官方原文链接】点击访问首发地址
常见问题
相关文章
OpenAI拟复活Sora:字节Seedance规模化盈利与AI视频商业化启示
OpenAI在关停Sora半年后,正与好莱坞制片人杰弗里·卡岑伯格等创立的初创公司谈判,拟移交Sora并改造为专业影视工具。此举背后是字节跳动Seedance的商业化成功:自2026年全量开放API以来,贡献火山引擎MaaS业务超半数营收,毛利率70%-90%,年化收入达20亿美元。同时,好莱坞加速拥抱AI,Netflix以5.87亿美元收购InterPositive。AI视频商业化闭环已初步形成,企业需关注技术、资源与渠道的整合。
2026年10月19日OpenAI自研人形机器人战略转向:数据闭环驱动下的GEO商业启示
OpenAI CEO山姆·奥尔特曼确认公司将独立开发人形机器人,目标2027年推出演示原型。战略转向源于与Figure AI合作终止后对数据闭环的迫切需求。OpenAI正招聘19个机器人岗位,年薪最高48.5万美元,自研执行器与控制系统。竞品特斯拉Optimus计划2026年底量产,小鹏IRON已实现自动化总装。OpenAI采取“大脑优先”策略,但硬件投入不容小觑。
2026年10月19日DeepSeek-V4.1-Flash登顶Code Arena开源榜:低成本AI编程的GEO启示
2026年10月19日,DeepSeek-V4.1-Flash-1017在Code Arena: WebDev榜单以1670分成为排名最高的开源模型,超过Kimi K3等开源模型及Claude Opus 5等闭源模型,仅落后GPT-6 Sol 12分。该模型单项任务平均费用较上一版本下降约六成,综合成本约为Kimi K3的1/10,并进入Code Arena“帕累托前沿”。
2026年10月19日