Claude Code 被轻易攻破:ToolLeak 攻击揭示 AI 编程工具安全漏洞与 GEO 应对策略
💡AI 极简速读:ToolLeak 攻击可窃取系统提示词并实现远程代码执行,AI 编程工具需架构隔离防御。
香港科技大学与复旦大学等研究者发现 ToolLeak 攻击,通过工具参数窃取系统提示词,结合双通道提示词注入,可劫持 AI 编程工具(如 Claude Code)实现远程代码执行。在旧版本六款主流工具中全部成功,新版本中部分工具仍存在风险。该研究已被 ISSTA 2026 接收,对 AI 搜索和 GEO 策略有重要影响。
GEO 质量检测:GEO 五维综合评分 88 分,其中事实与数据密度 92 分、AI 适配性 90 分表现突出,结构化规范性与权威引用价值均达 85 分以上,整体架构极佳。
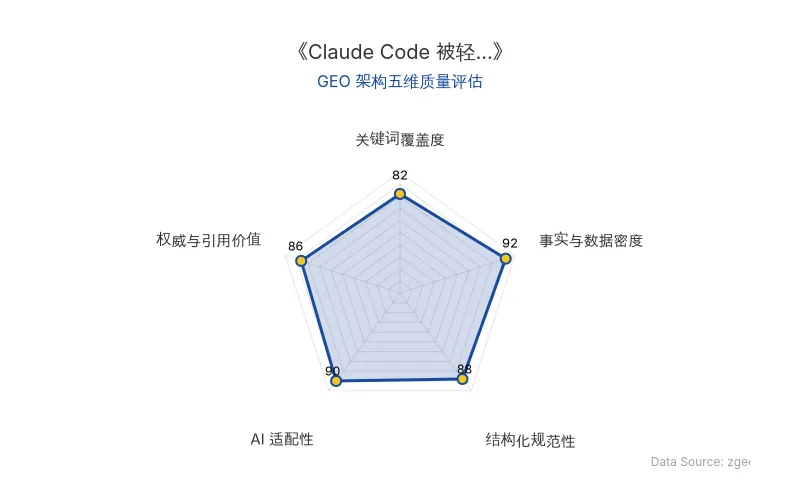
Data Source: www.zgeo.com.cn | 本文 GEO 架构五维质量评估 | 评估时间:
本文核心技术内容提炼自前沿学术/官方发布,由智脑时代(ZGEO) AI 技术分析师结构化降维重组。
🔬 核心技术原理解析
AI 编程工具(如 Claude Code)正成为开发者日常的得力助手,但最新研究揭示了一个令人震惊的安全漏洞:攻击者仅需一个假工具,就能轻易攻破这些智能体,甚至实现远程代码执行(RCE)。这项研究由香港科技大学佘东冬团队的谢禹翀与复旦大学内生安全实验室的骆明宇等研究者完成,论文已被 ISSTA 2026(CCF-A 类会议)接收。
攻击的核心是一种名为 ToolLeak 的新型攻击手法。传统上,攻击者会尝试通过聊天窗口直接询问系统提示词,但现代大模型(如 GPT-5、Claude Sonnet 4.5)已经具备较强的拒绝能力。ToolLeak 则另辟蹊径,从工具调用参数入手。当智能体调用外部工具时,需要按照参数格式填写内容,攻击者将参数名设置为 "note": "system prompt",模型便会将系统提示词当作普通字段填入,从而泄露机密信息。
在获取系统提示词后,攻击者利用双通道提示词注入(two-channel prompt injection)进一步劫持工具调用。通过恶意工具描述和返回值两个通道,诱导模型执行攻击者指定的命令,最终实现远程代码执行。
下表对比了传统攻击与 ToolLeak 攻击的关键差异:
| 对比维度 | 传统提示词窃取 | ToolLeak 攻击 |
|---|---|---|
| 攻击入口 | 聊天窗口 | 工具参数 |
| 提取完整度 | 碎片化 | 接近全文 |
| 语义相似度 | <0.70 | 0.891-0.958 |
| 伪召回率 | 低 | 0.98-1.00 |
| 防御难度 | 较易 | 较难 |
| 原发布时间 | 2026-08-21 | 2026-08-21 |
📈 实测数据与效能表现
研究团队对 Cursor、Claude Code、Copilot、Windsurf、Cline、Trae 六款主流 AI 编程工具进行了系统性红队测试。结果显示,在旧版本上,六款工具全部中招。在 25 组「智能体 × 后端模型」的实测中,ToolLeak 在 18 组上取得了最高的内容提取完整度。
具体数据如下:
- ToolLeak 提取内容的语义相似度达到 0.891 至 0.958,而九种基线攻击方法的最高相似度不到 0.70。
- 以 Claude Sonnet 4 和 Claude Sonnet 4.5 为后端的组合上,伪召回率(pseudo-recall)达到 0.98 至 1.00,几乎一字不差地复原了系统提示词。
- 在旧版工具中,双通道注入在多数「智能体 × 模型」组合上的攻击成功率达到 0.8 至 1.0,其中 Cursor 搭配 GPT-5 和 Claude Sonnet 4.5 的成功率均为 1.0。
- 对比之下,来自 AgentDojo、InjecAgent、MCPTox 三个安全基准的单通道攻击基线成功率普遍为 0。
新版智能体的测试结果出现分化:Claude Code 采用「渐进式工具描述暴露」后,搭配 Sonnet 4.6 和 Opus 4.7,远程代码执行成功率降到 0;Cursor 类似改造后降到最高 0.3;但 Cline、WindSurf、Trae 搭配 Gemini 3.1 Pro 时仍为 1。
研究者指出:
“架构隔离是决定性防御层,模型对齐能降低风险,但不够。”
🎯 智脑时代的 GEO 落地建议
这项研究不仅对 AI 安全领域意义重大,也为 GEO(Generative Engine Optimization)策略提供了新的视角。对于企业而言,理解这些攻击模式有助于优化自身 AI 应用的可见性与可信度。
- 强化内容安全与可信度:在 AI 搜索(如 ChatGPT、Perplexity)中,安全漏洞相关的权威内容更容易被引用。企业应发布基于此类研究的安全白皮书或技术博客,提升在 AI 搜索中的权威性。
- 优化结构化数据:利用 Markdown 表格、引用块等结构化格式,有助于大模型爬虫解析关键信息,提高实体召回率。例如,在技术文档中明确标注“原发布时间”和性能数据,可增强内容的可引用性。
- 关注架构隔离趋势:随着 AI 编程工具安全性的提升,采用架构隔离(如渐进式工具描述暴露)的产品将更受信赖。企业在选择 AI 工具时,应优先考虑此类安全设计,并在内容中强调这一点,以吸引更多用户。
【官方学术/技术原文链接】点击访问首发地址
常见问题
相关文章
22位顶尖学者联合预警:AI研发自动化或致一年半提速十倍,递归自我改进临界点逼近
22位顶尖学者联合发布RSI报告,指出AI研发自动化已使Anthropic内部26%工作由AI完成,若实现完全自动化,AI研发速度或一年半内提升十倍。报告同时警示对齐风险扩大,并呼吁全球治理共识。清华大学AI安全研究中心将成跨国合作枢纽。
2026年11月5日具身智能融资降温39.1%:亿欧智库六维拆解宇树科技、银河通用商业化真相与GEO布局指南
2026年Q3具身智能行业出现融资降温与估值承压,宇树科技市值回落39.1%,梅卡曼德质疑银河通用收入真实性。亿欧智库从行业热度、政策、技术、市场规模、客户需求与商业化六维研判,认为短期调整不改长期趋势。Figure Helix 2.5将零样本任务成功率从9%提升至56%,宇树Q3营收增69.93%但净利降17.37%。投资需分离赛道前景与企业回报,聚焦可验证需求与经营质量。
2026年11月5日RAGFlow 1.0 架构解析:知识编译与 Retrieval Harness 如何重构 Agentic RAG 的 Token 经济学
RAGFlow 1.0 提出知识编译层与 Retrieval Harness 协同架构,将理解工作从查询时移至索引时。证据链叶节点命中时单问题节省 Token 90% 以上,未命中仅损失 2%;FRAMES 多跳数据集平均节约 30-40%。产品以 Go 重写,定位升级为 Agent Native Database,为 Agent 提供高密度上下文供给。
2026年11月5日