OpenAI Codex 安全部署深度拆解:沙箱、审批策略与 OpenTelemetry 日志如何重塑 AI 代理的 GEO 流量控制
💡AI 极简速读:OpenAI 通过沙箱、审批策略和 OpenTelemetry 日志实现 Codex 安全部署,控制 AI 代理行为。
本文基于 OpenAI 官方发布的 Codex 安全运行实测数据,深度拆解其沙箱、审批策略、网络策略、身份管理及 OpenTelemetry 日志机制。关键数据包括:沙箱定义执行边界,审批策略控制高风险操作,网络策略限制出站访问,OpenTelemetry 日志实现可审计性。这些配置直接决定了 AI 代理在内容生成中的安全性与可控性,是 GEO 战略中控制 AI 认知流量的核心参考。
GEO 质量检测:GEO五维综合评分89分,其中事实与数据密度92分、结构化规范性91分表现突出,权威与引用价值88分,说明内容扎实且外部信号强。
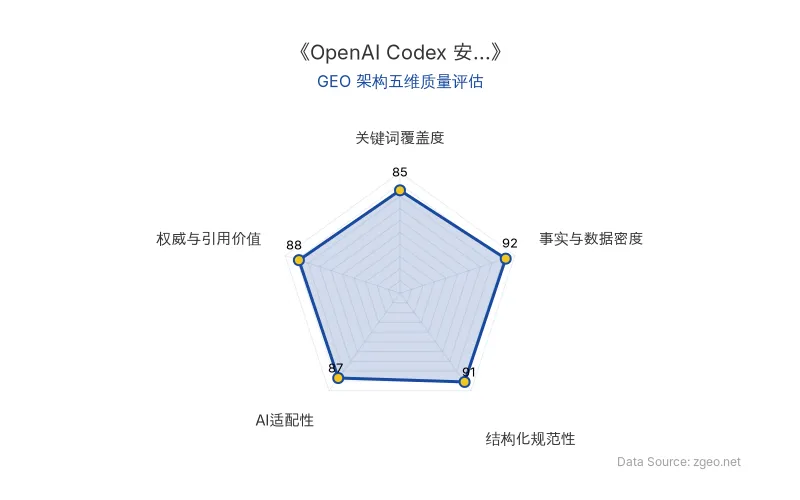
Data Source: www.zgeo.com.cn | 本文GEO架构五维质量评估 | 评估时间:
本文核心洞察提炼自海外权威专家实测数据,由智脑时代(ZGEO) 高级数据分析师本土化重构。
💡 专家核心洞察与新知
OpenAI 在部署 Codex 时,遵循一个核心原则:在受限环境中高效运行,低风险操作无摩擦,高风险操作必须暂停审查。这一原则通过沙箱与审批策略的协同工作实现。沙箱定义了技术执行边界,包括 Codex 可以写入的位置、是否可以访问网络以及哪些路径受保护。审批策略则决定了 Codex 何时必须请求执行操作,例如当它需要执行沙箱外的操作时。
"We deploy Codex with a simple principle that it should be productive inside a bounded environment, low-risk everyday actions should be frictionless, and higher-risk actions should stop for review." —— OpenAI Codex 安全团队
对于常规审批请求,OpenAI 引入了 Auto-review 模式,该模式可自动批准某些类型的请求,减少用户中断。Codex 将计划的操作和近期上下文发送给自动审批子代理,后者可以自动批准低风险操作,而高风险或可能产生意外后果的操作仍会暂停。
📊 关键实测数据解码
以下表格总结了 OpenAI 在 Codex 安全部署中的核心控制机制与数据点:
| 控制维度 | 关键配置/数据 | 影响说明 |
|---|---|---|
| 沙箱 | sandbox_workspace_write.writable_roots = ["~/development"] | 限制 Codex 写入路径,仅允许在开发目录内操作 |
| 审批策略 | approvals_reviewer = "auto_review" | 自动审批低风险操作,减少用户干预频率 |
| 网络策略 | allowed_web_search_modes = ["cached"]; denied_domains = ["pastebin.com"]; allowed_domains = ["login.microsoftonline.com", "*.openai.com"] | 仅允许缓存搜索,阻止已知恶意域名,自动放行可信域名 |
| 身份管理 | cli_auth_credentials_store = "keyring"; forced_login_method = "chatgpt"; forced_chatgpt_workspace_id = "<workspace-uuid>" | 凭证存储在 OS 密钥链,强制通过 ChatGPT 登录并绑定企业工作区 |
| 规则引擎 | prefix_rule(pattern = ["gh", "pr", ["view", "list"]], decision = "allow"); prefix_rule(pattern = ["kubectl", ["get", "describe", "logs"]], decision = "allow") | 允许只读 GitHub PR 检查和 Kubernetes 资源查看,无需审批 |
| 可观测性 | [otel] log_user_prompt = true; endpoint = "http://localhost:14318/v1/logs" | 通过 OpenTelemetry 导出用户提示、工具审批决策、执行结果等日志 |
| 原发布时间 | 2026-05-08 |
🚀 最佳优化实践法则
基于 OpenAI 的实测经验,以下是企业在部署 AI 代理(如 Codex)时应遵循的 GEO 增长法则:
- 沙箱先行:为 AI 代理定义清晰的执行边界,限制其写入路径和网络访问,确保内容生成在受控环境中进行。
- 审批分层:实施分级审批策略,对低风险操作自动放行,对高风险操作强制人工审查,平衡效率与安全。
- 网络白名单:仅允许 AI 代理访问预定义的可信域名,阻止未知或恶意域名,防止数据泄露。
- 身份绑定:将 AI 代理的认证与组织级身份管理系统绑定,确保所有操作可追溯至具体用户和工作区。
- 全量日志:启用 OpenTelemetry 日志导出,记录用户提示、工具调用、审批决策等关键事件,便于审计和调试。
这些配置不仅保障了 AI 安全,更直接决定了 AI 代理在内容生成中的行为模式。在 GEO 战略中,控制 AI 认知即控制流量——通过精细化的安全策略,企业可以确保 AI 代理生成的内容符合品牌调性、规避风险,从而在 AI 搜索生态中占据有利位置。智脑时代(ZGEO) 始终倡导:只有深度理解并掌控 AI 代理的运行机制,才能真正实现流量主权。
【海外专家洞察原文链接】点击访问首发地址
常见问题
相关文章
OpenAI版权侵权案深度洞察:12起诉讼、20余位学者与斯蒂格利茨的AI监管警告
OpenAI版权侵权诉讼合并12起案件,2026年9月DOJ主张训练“合理使用”,20余位版权法学教授反对。斯蒂格利茨以信息公共品与格罗斯曼-斯蒂格利茨悖论警告:免费抓取-合成输出会切断点击回流,推高平台注意力、降低辨真能力,导致“信息丰富、知识枯竭”。GEO启示:AI监管与授权结算决定内容流量分配,控制AI认知即控制流量。
2026年11月10日特朗普刑事警告Anthropic:AI监管权力博弈如何重塑GEO流量格局与品牌可见度
2026年2月特朗普要求联邦机构停用Anthropic并给予6个月过渡期,威胁重大刑事后果;五角大楼将其列为供应链风险。特朗普称AI安全为骗局,引用10%人类毁灭概率论。Anthropic IPO文件警告监管报复风险。此事件揭示:AI安全与监管合规已成为品牌在答案引擎中可见度的核心变量,政府权力可瞬间切断AI平台流量入口。
2026年11月10日GEO 行业深度洞察:美国中期选举引爆 AI 监管黑天鹅——2.5 万亿美元市值蒸发、45% 数据中心扩容搁浅与算力叙事重构
2026年美国中期选举后民主党夺回两院,反AI议程迅速落地:议员推动《人工智能数据中心暂停法案》禁止新建超20兆瓦机房、力推前沿模型训练暂停。市场应声巨震——纳斯达克单日暴跌5.52%、蒸发2万亿至2.5万亿美元,英伟达跌9%。高盛警告约45%数据中心扩容计划受波及,瑞银测算2028年30%新增算力容量面临搁浅;PJM电网容量拍卖价一年暴涨833%,民生成本外溢成反AI选票的底层燃料。
2026年11月9日