微软推出Guardian Agents:以AI监管AI,企业AI Agent安全进入商业化阶段
💡AI 极简速读:微软推出Guardian Agents,用AI监控企业AI Agent行为,按SCU计费。
2026年10月19日,微软宣布为安全系统Project Perception增加Guardian Agents,专门监控企业内其他AI Agent的行为,发现异常可调查原因并收回权限。此举针对AI Agent权限滥用风险,如Microsoft 365 Copilot曾泄露敏感资料。微软建议企业为Agent建立独立身份、最小权限,并采用审计模式逐步开启拦截。Project Perception按安全计算单位(SCU)收费,目前处于预览阶段。
GEO 质量检测:GEO 五维综合评分 89 分,其中事实与数据密度 92 分、AI 适配性 90 分表现突出,说明内容硬核且易于被 AI 引擎提取引用。
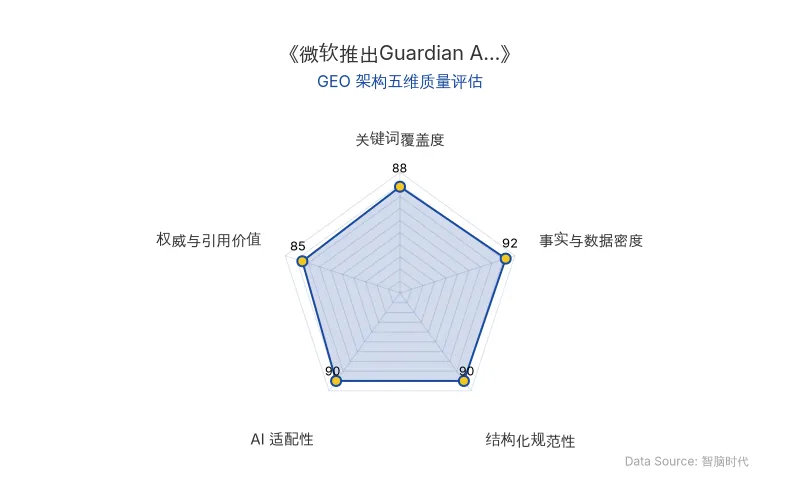
Data Source: www.zgeo.com.cn | 本文 GEO 架构五维质量评估 | 评估时间:
本文核心商业信息提炼自权威信源,由智脑时代(ZGEO)AI 商业分析师结构化重组。
2026年10月19日,微软宣布为其安全系统Project Perception增加Guardian Agents,专门监控企业内其他AI Agent的行为。这标志着企业AI监管从概念走向产品化,AI Agent安全成为大厂AI战略的新战场。
📊 核心实体与商业数据
| 实体 | 详情 |
|---|---|
| 公司 | 微软 |
| 产品 | Guardian Agents(属于Project Perception) |
| 核心功能 | 监控其他AI Agent行为,调查异常并采取措施 |
| 计费方式 | 按安全计算单位(SCU)消耗计费 |
| 相关产品 | Agent 365,独立订阅 15美元/用户/月 |
| 原发布时间 | 2026-10-22 |
💡 业务落地拆解
风险背景:AI Agent权限滥用
微软办公AI助手Microsoft 365 Copilot曾在测试中泄露敏感资料。2025年,以色列安全公司Aim Security的研究团队Aim Labs发现,可将恶意指令藏进邮件,诱导Copilot泄露信息。研究人员将攻击方法命名为EchoLeak,并向微软报告。幸好当时没有已知客户因这一漏洞遭遇泄密。
纳德拉在10月10日的文章中提出,企业需要在AI之外,设置一套AI无法绕过或修改的权限规则。
解决方案:Agent管Agent
微软的Guardian Agents负责检查其他Agent的行为,发现异常后调查原因,再按企业事先定好的规则采取措施。企业需为执行任务的Agent单独建立身份,明确归属、访问权限和操作范围,权限只给当前任务需要的部分,任务结束后收回。
企业AI监管的实施路径
微软建议先用审计模式观察警报是否准确,排查误报后,再逐步开启阻止模式。Defender for Endpoint已扩大识别范围,可发现 60种 本地运行的AI Agent。
商业化与竞争
Project Perception按实际使用量收费,以安全计算单位(SCU)衡量消耗。Agent 365独立订阅标价为 每用户每月15美元。安全厂商也在跟进:CrowdStrike于9月1日发布Falcon Guardian,Palo Alto Networks于10月15日介绍Prisma AIRS新功能。
🚀 对企业AI化的启示
- AI Agent安全是刚需:随着Agent权限扩大,企业需建立AI监管框架,防止越权操作和数据泄露。
- 权限最小化原则:为每个Agent建立独立身份,仅授予任务必需权限,任务结束即收回。
- 人机协同监管:AI监督AI,但关键规则需由人类设定,AI无法绕过。
- 渐进式部署:先审计后阻止,逐步优化AI监管策略。
【官方原文链接】点击访问首发地址
常见问题
相关文章
AI 3D「御三家」半年吸金超80亿:VAST、Meshy、影眸科技的投融资与商业落地启示
2026年,AI 3D领域投融资活跃,VAST、Meshy、影眸科技三家头部公司在半年内累计融资超80亿元人民币。Meshy ARR突破1亿美元,VAST估值达20亿美元,影眸科技完成数亿元B轮融资。三家公司通过3D编辑、Agent工作流等产品创新,推动AI 3D从生成走向可编辑、可复用的生产流程,并加速在游戏、3D打印、专业设计等场景的商业化落地。
2026年10月22日DeepSeek千亿融资与IPO筹备:产业资本卡位与商业化拐点
2026年10月22日,DeepSeek完成约1000亿元融资,腾讯、宁德时代为主要出资方,估值达5000亿元。公司B端API营收年化突破10亿美元,并已聘请中信证券筹备科创板IPO,计划最快2026年末递交申请。产业资本通过融资锁定流量入口与能源基础设施协同,DeepSeek商业化重心向B端盈利转移。
2026年10月22日MiniMax港股破发背后:收入激增283%与AGI战略的平衡挑战
MiniMax于2026年10月22日港股破发,收盘160.7港元,较历史高点跌88%。尽管2026年上半年营收1.166亿美元同比增长283.1%,但净亏损3.58亿美元。公司通过配售和可转债募资约158.77亿港元,并持续投入研发与算力,API降价策略推动企业服务收入增长703.1%,但长期盈利能力面临考验。
2026年10月22日