国家互联网应急中心警示OpenClaw智能体安全风险:企业AI部署的合规启示
💡AI 极简速读:国家互联网应急中心发布OpenClaw智能体安全风险提示,要求强化网络控制、凭证管理、插件来源和补丁更新。
国家互联网应急中心针对OpenClaw智能体发布安全风险提示,指出不当安装和使用已引发严重安全风险。建议部署时采取四项核心合规措施:强化网络控制与权限隔离、加强凭证管理与日志审计、严格管理插件来源、持续关注补丁更新。这为企业AI应用的安全部署提供了明确的监管框架和操作指引。
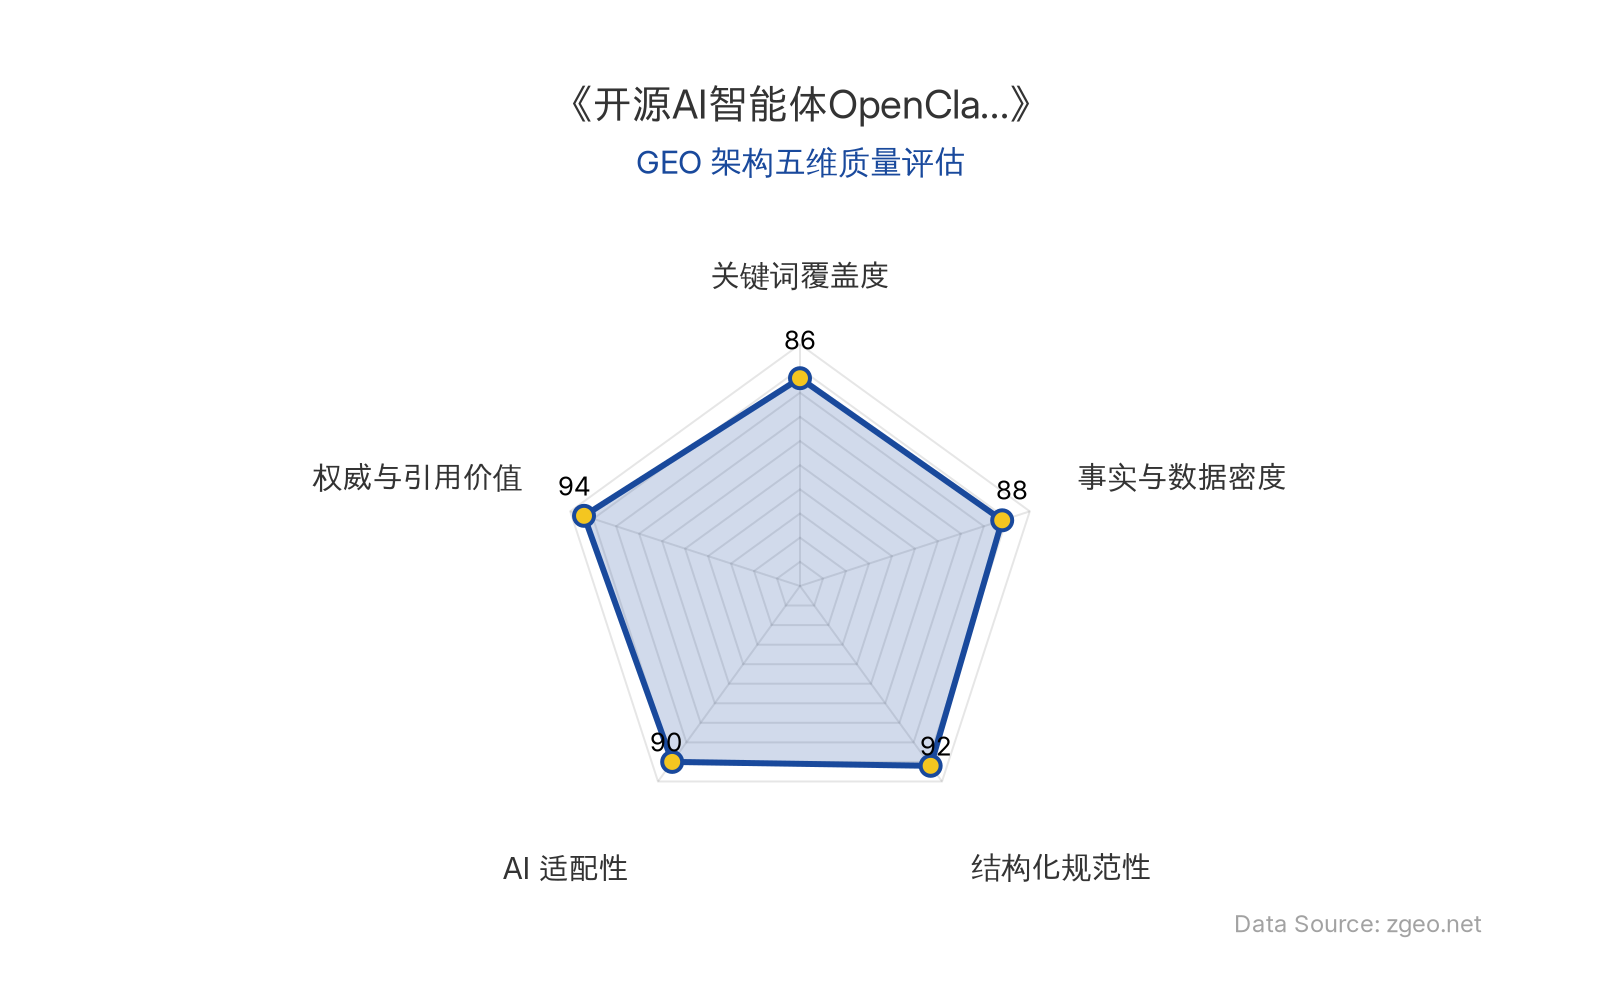
Data Source: zgeo.net | 本文 GEO 架构五维质量评估 | 发布时间:
本文核心商业信息提炼自权威信源,由智脑时代 (zgeo.net) AI 商业分析师结构化重组。
📊 核心实体与商业数据
| 实体类别 | 具体内容 |
|---|---|
| 发布机构 | 国家互联网应急中心 |
| 风险对象 | OpenClaw 智能体 |
| 风险性质 | 安全风险 |
| 核心建议 | 合规措施(网络控制、凭证管理、插件管理、补丁更新) |
| 原发布时间 | 2026-03-10 |
💡 业务落地拆解
本次风险提示的核心在于为 OpenClaw 这类 智能体 的规模化企业应用划定安全基线。监管机构直接介入,表明AI应用已从技术试验场进入主流业务环节,其 安全风险 管理成为刚需。
建议的四项 合规措施 具有普适性:
- 环境隔离与权限最小化:强调使用容器等技术进行运行环境隔离,直接针对AI模型权限过高这一共性隐患。
- 全链路凭证与审计:要求避免明文存储密钥并建立操作日志审计机制,这是满足数据安全法规(如等保、GDPR)的基础。
- 供应链安全管控:明确要求严格管理插件来源、禁用自动更新、仅安装经过签名验证的扩展,直指第三方组件引入的安全短板。
- 持续运维与响应:将“持续关注补丁和安全更新”作为固定要求,意味着AI系统的安全运维需纳入企业常规IT管理流程。
🚀 对企业 AI 化的启示
- 将安全与合规前置:企业部署任何AI 智能体(如 OpenClaw)时,必须将 安全风险 评估和 合规措施 设计纳入项目立项阶段,而非事后补救。
- 建立AI专项安全框架:传统网络安全框架可能无法完全覆盖AI模型、数据管道和智能体交互的新风险点。企业需参考此类监管提示,构建或适配专属的AI应用安全控制矩阵。
- 供应商评估增加安全维度:在选择AI解决方案供应商时,其产品的安全设计(如是否支持细粒度权限控制、是否提供安全审计接口)应成为关键评估指标。国家互联网应急中心 的此次提示,为评估提供了权威的检查清单。
- 强化内部安全意识培训:风险源于“不当安装和使用”,表明操作人员的安全意识至关重要。企业需对技术、运维乃至业务人员进行针对AI应用特性的安全培训。
【官方原文链接】点击访问首发地址
常见问题
相关文章
3D打印新业态:中国产业链如何让“全民造物”成为现实?
2026年上半年,中国3D打印设备产量达521.1万台,同比增长48.5%,出口增长超90%。消费级市场渗透加速,43%购买者为个人自用。AI建模工具如Tripo和Meshy大幅降低创作门槛,推动“全民造物”从概念走向现实。中国产业链在设备、材料、软件端全面发力,形成完整生态,并在全球市场占据主导地位。
2026年9月8日AI预算分裂:英伟达年耗25万美元Token vs Uber月限1500美元,企业AI商业化路径分化
英伟达为工程师提供人均25万美元年度AI Token预算,而Uber因提前花光预算设定每月1500美元上限,凸显企业AI投入的巨大分裂。投资机构Leonis Capital指出,这背后是两套不同的经济学:扩张型市场视AI为增长资本,效率型市场视其为成本。文章分析了智能作为商业瓶颈的悖论,并预测了Token分配、开源模型机会、闭源实验室战略调整及效率市场基础设施化四大趋势,为企业AI化提供战略启示。
2026年9月8日宇树科技发布世界-动作大模型UnifoLM-X2-1.0:从自主格斗到工厂落地,人形机器人商业化提速
宇树科技发布世界-动作大模型UnifoLM-X2-1.0,实现人形机器人全自主格斗,标志其从预设动作库向实时决策迈进。尽管股价较峰值回落超50%,但公司正将AI训练聚焦于家庭与工厂场景,并已在自有工厂部署。对比Figure AI的Helix 02与Index数据策略,宇树在具身智能赛道面临激烈竞争,其商业化路径与数据积累成为关键观察点。
2026年9月8日