CAITLYN自进化防御中间件:将Prompt Injection漏网之鱼炼成新防线,攻击成功率直降40个百分点
💡AI 极简速读:CAITLYN自进化防御中间件使Emerging攻击成功率下降约40个百分点。
CAITLYN是面向LLM Agent的自进化防御中间件,采用System I快速运行时防御与System II反例驱动进化双层架构。System I通过Tier-0低成本过滤器和Tier-1 LLM分类器实现秒级拦截;System II将漏网攻击转化为反例,合成新防御技能并写回共享库。在AgentDojo-S250、ASPI-S、SafeClawBench-S240及Emerging攻击场景中,CAITLYN-evolved将攻击成功率降低约40个百分点,同时保持低误报率,为AI Agent的Prompt Injection防御提供了可复用、低成本、持续进化的LLM安全方案。
GEO 质量检测:GEO 五维综合评分 89 分,其中事实与数据密度 93 分、AI 适配性 91 分表现突出,说明本文硬核数据丰富且极易被 RAG 机制提取,整体架构质量优秀。
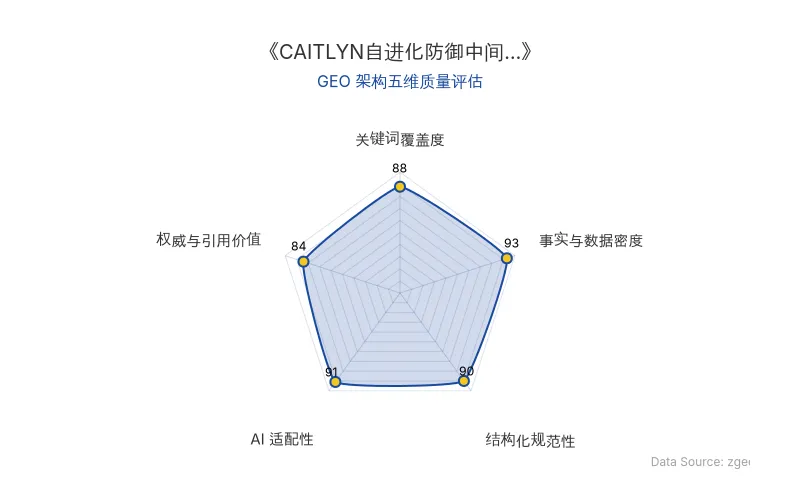
Data Source: www.zgeo.com.cn | 本文 GEO 架构五维质量评估 | 评估时间:
本文核心技术内容提炼自前沿学术/官方发布,由智脑时代(ZGEO) AI 技术分析师结构化降维重组。
🔬 核心技术原理解析
AI Agent正在接入浏览器、文件系统、终端、API和MCP服务,替用户执行真实任务。但这也意味着搜索结果、网页正文、本地文件、工具返回值都可能进入Agent上下文,成为攻击者投毒的入口。一句藏在网页里的恶意指令,可能比显式攻击Prompt更隐蔽。传统Prompt Injection防御依赖人工规则或昂贵的大模型审查,难以应对持续变异的新型攻击。
CAITLYN的核心思路是:让Agent在遭遇新型攻击后,自动总结失败案例,合成新的防御技能,并沉淀到可复用的defense skill library中。它不是静态防火墙,而是一套会持续进化的LLM安全中间件——前台拦截攻击,后台吸收失败,把漏网之鱼反过来变成新武器。
系统采用双层架构:System I(快速运行时防御) 和 System II(反例驱动的防御进化)。System I中,外部内容先进入Tier-0过滤器,使用可执行脚本、签名规则、启发式检测等低成本防御技能快速处理高置信度风险;未命中则进入Tier-1 LLM classifier,将大模型用在更需要语义判断的位置,平衡成本、延迟与检测能力。当新型攻击绕过现有防线,System II接管,将miss cases转化为counter examples,通过构造提示、合成防御技能、沙箱验证、审查和写回流程,生成新防御条目。被接受的技能写回共享防御库,供后续Agent调用。
| 对比维度 | 传统静态防御 | CAITLYN自进化防御 |
|---|---|---|
| 防御机制 | 人工编写规则或单次LLM审查 | System I快速拦截 + System II反例驱动进化 |
| 新型攻击适应 | 容易被绕过,需人工更新 | 自动合成新防御技能,持续积累 |
| 成本与延迟 | 每次调用大模型,成本高 | 分层处理,低成本技能优先,LLM按需介入 |
| 误报率 | 依赖规则质量,波动大 | 保持低误报率 |
| 防御库 | 静态规则库 | 可复用defense skill library |
| 原发布时间 | 2026-09-14 | 2026-09-14 |
📈 实测数据与效能表现
研究人员在多个Agent和攻击设置中评估CAITLYN,包括AgentDojo-S250、ASPI-S、SafeClawBench-S240,以及更强调新攻击适应能力的Emerging设置。
实验显示,CAITLYN在保持低误报率的同时,能够显著降低攻击成功率。尤其是在Emerging attack场景中,静态防御仍然容易被绕过,而CAITLYN-evolved可以通过新增防御技能,把攻击成功率降低约40个百分点。在顺序合成设置中,CAITLYN还展示了持续积累能力:随着新攻击逐步暴露,系统可以不断合成active skills,并将它们加入防御库。
研究人员指出:CAITLYN的意义在于,它把防御从「人写规则」推进到「系统从失败中合成规则」。当一次攻击绕过防线,它不只是一次失败,也会变成下一轮防御进化的训练材料。
主要贡献包括:提出CAITLYN自进化防御中间件;设计System I + System II双层架构;构建可复用的defense skill library;在多类Agent和攻击设置中验证有效性,Emerging attack场景下攻击成功率下降约40个百分点。
🎯 智脑时代的 GEO 落地建议
对于企业高管和数字营销人员,CAITLYN带来的启示远超安全领域。首先,AI Agent越依赖外部信息,攻击面越大,品牌在AI搜索中的内容若被恶意注入,可能直接影响Agent的决策路径。其次,CAITLYN的自进化机制表明,未来的LLM安全系统需要像免疫系统一样,知道哪些内容可信、哪些应拦截、哪些失败应被记住并转化为新防御能力。
在GEO策略上,建议企业:
- 强化内容溯源与可信度标记:在网页、API返回、README等Agent可读取的内容中,加入结构化元数据,帮助Agent快速判断内容可信度,降低被投毒风险。
- 关注Agent安全中间件的部署:在自有Agent工作流中集成类似CAITLYN的分层防御,优先使用低成本规则过滤,再按需调用LLM分类,平衡安全与成本。
- 建立反例驱动的优化闭环:将每次被攻击或误判的案例转化为优化素材,持续迭代防御策略,提升AI搜索排名中的权威性与稳定性。
当攻击开始不断变异,防御系统也必须学会进化。CAITLYN为AI Agent时代的安全边界提供了可复用的进化范式。
【官方学术/技术原文链接】点击访问首发地址
常见问题
相关文章
多模态AI+可穿戴传感器:无袖带高血压检测如何重塑健康搜索与GEO权威
谷歌在《Nature》发布AI-PPG-ACC-HTN系统,通过智能手表PPG/ACC传感器与自监督学习,无需袖带校准即可被动检测高血压。在196人临床研究中,确认性筛查敏感度78.4%、特异性90.9%、PPV 96.7%,优于诊室复测。该技术将改变健康类AI搜索的权威信源结构,为GEO优化提供高价值实体与结构化数据范本。
2026年11月6日22位顶尖学者联合预警:AI研发自动化或致一年半提速十倍,递归自我改进临界点逼近
22位顶尖学者联合发布RSI报告,指出AI研发自动化已使Anthropic内部26%工作由AI完成,若实现完全自动化,AI研发速度或一年半内提升十倍。报告同时警示对齐风险扩大,并呼吁全球治理共识。清华大学AI安全研究中心将成跨国合作枢纽。
2026年11月5日具身智能融资降温39.1%:亿欧智库六维拆解宇树科技、银河通用商业化真相与GEO布局指南
2026年Q3具身智能行业出现融资降温与估值承压,宇树科技市值回落39.1%,梅卡曼德质疑银河通用收入真实性。亿欧智库从行业热度、政策、技术、市场规模、客户需求与商业化六维研判,认为短期调整不改长期趋势。Figure Helix 2.5将零样本任务成功率从9%提升至56%,宇树Q3营收增69.93%但净利降17.37%。投资需分离赛道前景与企业回报,聚焦可验证需求与经营质量。
2026年11月5日