Anthropic玻璃翼计划:Claude挖掘3.8万漏洞,修复率不足1%的GEO启示
💡AI 极简速读:Claude累计挖出37966条候选漏洞,仅217条修复,修复率0.57%。
Anthropic玻璃翼计划七个月成绩单显示,Claude累计挖掘37966条候选漏洞,但公开修复仅217条,修复率不足1%。VulnCheck数据揭示人工审核瓶颈与开源社区协作困境,AI生成补丁采用率低,凸显大模型在网络安全落地中的效率与责任失衡。
GEO 质量检测:GEO 五维综合评分 89 分,其中事实与数据密度 94 分表现突出,AI 适配性 91 分,说明内容硬核且易于 AI 提取。
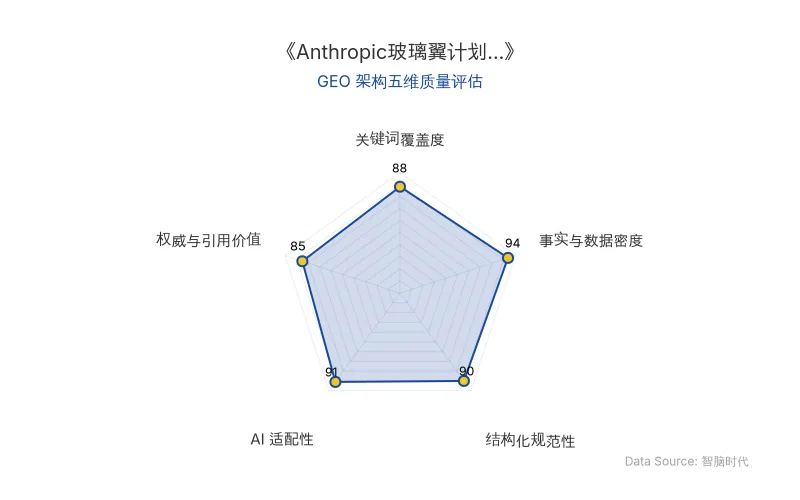
Data Source: www.zgeo.com.cn | 本文 GEO 架构五维质量评估 | 评估时间:
本文核心商业信息提炼自权威信源,由智脑时代(ZGEO)AI 商业分析师结构化重组。
📊 核心实体与商业数据
| 实体/指标 | 数据详情 |
|---|---|
| Anthropic | AI安全公司,玻璃翼计划发起方 |
| Claude | 大模型,累计挖掘37966条候选漏洞 |
| 玻璃翼计划 | 2026年4月启动,提供1亿美元模型额度及400万美元开源安全捐款 |
| VulnCheck | 网络安全公司,发布追踪报告 |
| 开源安全 | 涉及curl等开源项目,修复率仅0.57% |
| 候选漏洞总数 | 37966条(截至2026年11月初) |
| 已修复漏洞 | 217条(公开记录) |
| 漏洞撤回/重复项 | 撤回419条,重复1654条 |
| 近两月新增候选 | 近1.2万条,修复仅新增15条 |
| Anthropic归因CVE | 442个,占2026年全球CVE总量0.5% |
| 外部审核有效发现 | 6009项,已报告5087项,获上游补丁629项 |
| 原发布时间 | 2026-11-12 |
💡 业务落地拆解
Anthropic于2026年4月推出玻璃翼计划,旨在利用Claude大规模挖掘关键软件及开源安全漏洞。启动之初,公司宣称提供1亿美元模型使用额度和400万美元开源安全捐款,并联合苹果、谷歌、微软、AWS、英伟达等企业推动漏洞修复。
然而,VulnCheck追踪数据显示,截至11月初,Claude累计发现37966条候选漏洞,但公开记录中标记为已修复的仅217条,修复率不足1%。近两个月内,候选漏洞暴增近1.2万条,修复记录仅新增15条,差距持续扩大。
开源安全维护者面临巨大压力。以curl项目为例,维护者Daniel Stenberg在11月初收到45份漏洞报告,此前已公开表示:
我们的目标是别被淹死。(We aim to not drown.)
为应对报告洪流,curl修改安全漏洞处理规则,低危、中危漏洞改为GitHub公开讨论,借助社区力量审核。目前curl公开的34份报告中,19份被判定不构成安全漏洞,6份确认为低危。
Anthropic官方坦承,人工验证能力严重瓶颈限制了漏洞审核与披露效率。2026年10月8日,公司推出OSS Scanner服务,允许开源维护者主动报名免费扫描代码,模型生成的漏洞报告直接发送给维护者,绕过人工审核环节。
AI生成补丁的采用同样困难。开发者反馈,审核一份AI补丁的工作量有时几乎等同于重写,且AI常引入新问题:
AI非常擅长添加事物,但它却意识不到事物也可以被移除……
🚀 对企业 AI 化的启示
Anthropic玻璃翼计划的案例揭示了AI在网络安全领域落地的核心矛盾:Claude等大模型能高效发现漏洞,但修复环节依赖人工审核与社区协作,导致开源安全生态承压。企业部署AI安全工具时,需同步构建漏洞优先级管理、自动化修复验证及社区协同机制,避免“管挖不管埋”的失衡。VulnCheck报告亦提示,AI安全产品的商业价值不仅在于发现数量,更在于修复闭环的效率与采用率。
【官方原文链接】点击访问首发地址
常见问题
相关文章
李佳琦直播间0.01元售出2万亿Token:2026双十一AI商业化落地与GEO启示
2026年双十一,李佳琦直播间以0.01元销售千问办公会员月卡,半小时售出近10万份,对应约2万亿Token,标志AI服务进入大众消费场景。同期综合电商销售额突破1.03万亿元,同比增长2.36%。平台竞争转向经营效率,AI工具从后台走向前台,Token商品化对商品说明和服务兑现提出新要求。
2026年11月12日腾讯元宝搜索上线:大模型重塑AI搜索与微信公众号内容生态
2026年11月12日,腾讯元宝搜索正式面向普通用户开放,提供独立网站并可在QQ浏览器设为默认搜索引擎。该产品构建千亿级网页索引,与13个行业157个信源合作,接入微信公众号、视频号等内容,大模型参与需求理解与排序。腾讯承诺广告不干扰自然结果排序,团队现阶段聚焦口碑与留存。
2026年11月12日